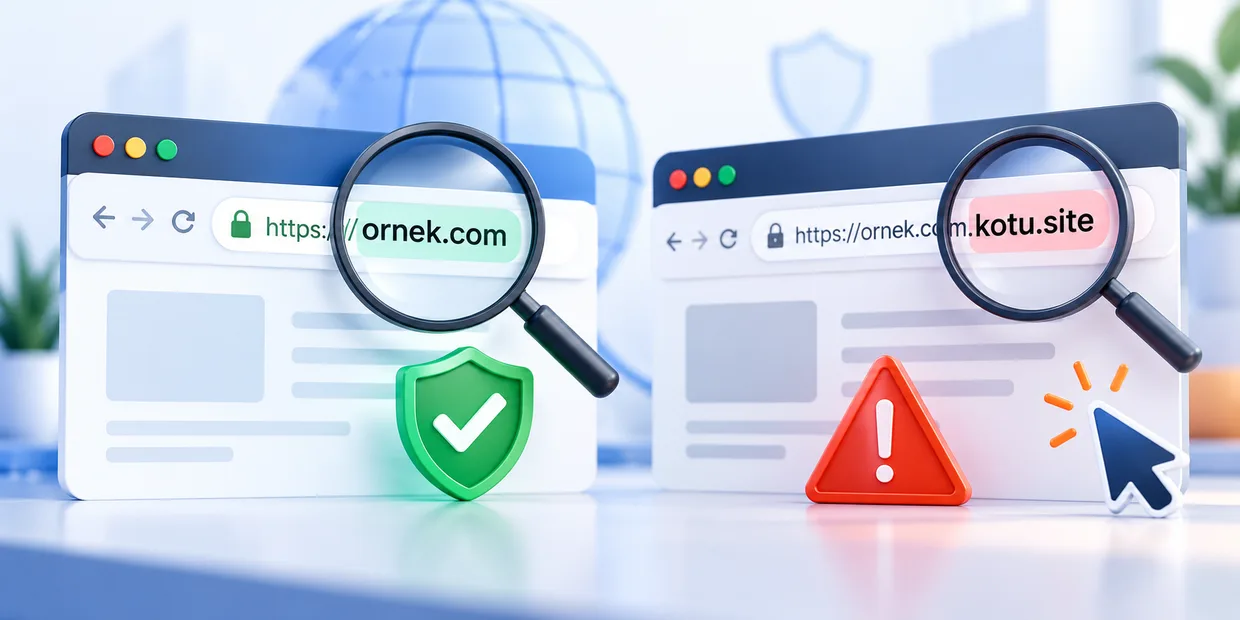

Telefonunuza veya e-postanıza bir bağlantı geldi. Mesaj bankadan, kargo firmasından, sosyal medya hesabından veya tanıdığınız bir kişiden geliyor gibi görünüyor. Üstelik mesajda “hesabınız kapanacak”, “kargonuz teslim edilemedi” ya da “ödemenizi hemen doğrulayın” gibi acele ettiren bir ifade var.
Böyle bir durumda ilk refleksiniz bağlantıya dokunmak olmamalı.
Sahte bağlantıların amacı genellikle sizi gerçek bir siteyi taklit eden sayfaya götürmek, şifrenizi veya kart bilgilerinizi almak ya da cihazınıza zararlı yazılım indirtmektir. FTC de beklenmeyen e-posta ve mesajlardaki bağlantılara tıklamak yerine şirketle bildiğiniz gerçek bir web sitesi veya telefon numarası üzerinden iletişim kurulmasını öneriyor. Consumer Advice
PT yaklaşımı burada basit:
Bağlantının görünüşüne değil, sizi gerçekten nereye götürdüğüne bakın.
Önce gerçek alan adını bulun
Bir bağlantının güvenli olup olmadığını anlamanın en önemli adımlarından biri alan adını doğru okumaktır.
Örneğin şu adreslere bakın:
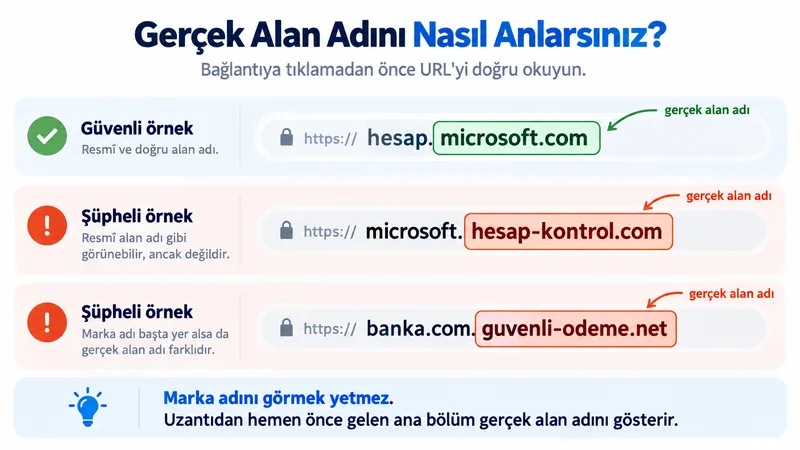
İlk bakışta ikisinde de “bankam” kelimesi var. Ancak ikinci bağlantının gerçek alan adı guvenli-odeme.com’dur. “bankam” burada yalnızca alt alan adı olarak kullanılmıştır.
Dolandırıcılar özellikle insanların marka adını görüp devamını okumamasından yararlanır.
Bir bağlantıda sağdan sola doğru düşünmek daha kolaydır. .com, .com.tr, .org gibi uzantının hemen solundaki ana bölüm gerçek alan adını belirlemede kritik noktadır.
Örneğin:
hesap.microsoft.com
adresinde ana alan adı microsoft.com’dur.
Ama:
microsoft.hesap-kontrol.com
adresinde ana alan adı hesap-kontrol.com’dur.
Aynı mantık banka, kargo, e-Devlet veya sosyal medya siteleri için de geçerlidir.
Burada bir başka tuzak da yazım benzerliğidir:
paypaI.com
gibi bir adreste küçük “l” yerine büyük “I” kullanılması gözden kaçabilir. Benzer harfler veya fazladan tireler de sahte adreslerde sık kullanılan yöntemlerdir.
Bu yüzden yalnızca logoya veya sayfanın tasarımına değil, adres çubuğındaki gerçek domain adına bakın.
HTTPS olması tek başına güvenli olduğu anlamına gelmez
Eskiden “adresin başında kilit varsa güvenlidir” tavsiyesi çok yaygındı.
Bugün bu tek başına yeterli değil.
HTTPS, cihazınız ile site arasındaki bağlantının şifreli olduğunu gösterir. Ancak dolandırıcılar da kendi sahte siteleri için HTTPS sertifikası alabilir.
Yani:
adresinin HTTPS kullanması, sitenin gerçekten bankaya ait olduğunu kanıtlamaz.
Chrome da site güvenliği hakkında uyarılar gösterebilir; ancak tarayıcının “güvenli bağlantı” bilgisi sitenin sahibinin kimliğini garanti eden bir onay değildir. Google, tehlikeli siteleri tespit ettiğinde kullanıcıları uyardığını ve site bilgilerini adres çubuğundan kontrol edebileceğinizi belirtiyor. Google Yardım
Bu nedenle doğru kontrol sırası:
Önce domain → sonra tarayıcı uyarıları → sonra sitenin davranışı.
Kilit simgesini tek başına karar ölçütü olarak kullanmayın.
Mesaj sizi acele ettiriyorsa daha dikkatli olun
Sahte bağlantılar çoğu zaman teknik açıdan değil, psikolojik açıdan başarılı olur.
Mesaj şöyle diyebilir:
- Hesabınız 30 dakika içinde kapatılacak.
- Kartınız bloke edildi.
- Kargonuz teslim edilemedi.
- Ödenmemiş cezanız var.
- Şüpheli giriş tespit edildi.
- Ödemenizi hemen doğrulamazsanız hizmetiniz kapanacak.
Amaç size düşünmek için zaman bırakmamaktır.
FTC, dolandırıcılık girişimlerinde insanların hızlı hareket etmeye zorlanmasının önemli bir uyarı işareti olduğunu belirtiyor. Gerçek bir kurumla ilgili şüpheniz varsa mesajdaki bağlantıyı kullanmak yerine kurumun bildiğiniz resmi web sitesini kendiniz açmanız veya doğrulanmış telefon numarasından iletişime geçmeniz daha güvenlidir. Consumer Advice
Örneğin bankanızdan “hesabınızda sorun var” mesajı geldiyse:
mesajdaki bağlantıya dokunmak yerine bankanın uygulamasını kendiniz açın.
Kargo mesajı geldiyse:
kargo firmasının resmi sitesini tarayıcıya kendiniz yazın.
Bir sosyal medya hesabıyla ilgili uyarı geldiyse:
uygulamayı doğrudan açarak bildirimleri kontrol edin.
Bu yöntem sahte bağlantının sizi yönlendirdiği ortamı tamamen devre dışı bırakır.
Kısa bağlantılar ve QR kodlar neden daha dikkatli kullanılmalı?
bit.ly, t.co veya başka kısa bağlantı servisleri uzun adresleri gizler.
Bu servislerin kendileri kötü değildir. Ancak bağlantının gerçek hedefini göremediğiniz için dolandırıcıların işini kolaylaştırabilirler.
Aynı durum QR kodlar için de geçerlidir.
QR kodu taradığınızda ekranda açılacak adresi görmeden doğrudan devam etmek yerine telefonun gösterdiği URL’yi kontrol edin.
Özellikle:
- otopark ödeme QR kodları,
- restoran masalarındaki kodlar,
- afişler,
- kargo mesajları,
- sosyal medya üzerinden gönderilen QR görselleri
gibi fiziksel veya dijital kaynaklarda sonradan değiştirilmiş bağlantılar bulunabilir.
Kısa link veya QR kod kullanılmış olması tek başına kötü niyet göstergesi değildir. Ancak gerçek adres gizlendiği için bir kontrol katmanı daha gerektirir.
Link güvenli görünse bile sizden ne istediğine bakın
Bazen alan adı ilk bakışta şüpheli görünmeyebilir.
Bu durumda sitenin sizden ne istediği önemli bir ipucudur.
Örneğin beklemediğiniz bir sayfa aniden:
- banka kartı numarası,
- CVV kodu,
- internet bankacılığı şifresi,
- SMS doğrulama kodu,
- e-posta parolası,
- kimlik bilgileri
istiyorsa işlemi durdurun.
Özellikle SMS ile gelen tek kullanımlık doğrulama kodlarını başka bir siteye veya kişiye girmek ciddi risk oluşturabilir.
FTC de beklenmedik mesajlar üzerinden kişisel veya finansal bilgi isteyen taleplerde bağlantıya tıklamak yerine kurumla bağımsız bir kanaldan iletişim kurulmasını öneriyor. Consumer Advice
Bir sitenin tasarımının profesyonel görünmesi de güven göstergesi değildir. Gerçek sitelerin logoları, renkleri ve metinleri kolayca kopyalanabilir.
Şüpheli bir linki kontrol etmek için ne kullanabilirsiniz?
Bir bağlantıdan hâlâ emin değilseniz, onu doğrudan açmak yerine URL kontrol servislerinden yararlanabilirsiniz.
Google’ın Safe Browsing Site Status hizmeti, Google’ın bir URL hakkında tehlikeli site kaydı bulunup bulunmadığını kontrol etmenizi sağlar. Google Safe Browsing her gün çok sayıda URL’yi kötü amaçlı yazılım ve kimlik avı açısından analiz eder. Google Safe Browsing Site Status
Ancak burada önemli bir sınır var:
Bir kontrol aracının “tehlikeli değil” demesi, bağlantının kesinlikle güvenli olduğu anlamına gelmez.
Yeni oluşturulmuş bir dolandırıcılık sitesi henüz güvenlik sistemlerinin listelerine girmemiş olabilir.
Bu nedenle URL kontrol araçlarını son karar mekanizması değil, ek kontrol olarak düşünün.
En güçlü kontrol hâlâ şudur:
Bu bağlantıyı gerçekten bekliyor muydum ve alan adı gerçekten ilgili kuruma mı ait?
Yanlışlıkla linke tıkladıysanız ne yapmalısınız?
Sadece bağlantıya tıklamak ile şifre veya ödeme bilgisi girmek aynı risk seviyesinde değildir.
Bir bağlantıyı açtıysanız ama hiçbir bilgi girmediyseniz:
sayfayı kapatın, herhangi bir dosya indirilip indirilmediğini kontrol edin ve tarayıcı güvenlik uyarısı gösterdiyse dikkate alın.
Şüpheli bir dosya indirildiyse açmayın.
Parola girdiyseniz, ilgili hesabın şifresini gerçek siteyi veya uygulamayı kendiniz açarak değiştirin. Aynı parolayı başka hesaplarda kullanıyorsanız onları da değiştirin.
Hesap destekliyorsa iki aşamalı doğrulamayı etkinleştirin. FTC de çok faktörlü doğrulamanın, parola ele geçirilse bile hesaba izinsiz erişimi zorlaştırdığını belirtiyor. Consumer Advice
Kart veya banka bilgisi verdiyseniz bankanızla doğrudan iletişime geçin.
Cihazınıza zararlı yazılım inmiş olabileceğinden şüpheleniyorsanız güvenlik yazılımınızı güncelleyip tarama yapmak da uygun bir adımdır. FTC, şüpheli bağlantı veya ek sonrasında güvenlik yazılımının güncellenip cihazın taranmasını öneriyor. Consumer Advice
Kısaca
Bir bağlantının güvenli olup olmadığını anlamak için logoya, mesajın gönderici adına veya kilit simgesine güvenmeyin.
Önce gerçek alan adına bakın.
Mesaj sizi acele ettiriyorsa durun.
Banka, kargo, sosyal medya veya başka bir kurumla ilgili mesaj geldiyse bağlantıyı kullanmak yerine resmi uygulamayı veya bildiğiniz gerçek web adresini kendiniz açın.
Kısa linklerde ve QR kodlarda hedef adresi kontrol edin.
Şüpheli bir site sizden parola, ödeme veya doğrulama kodu istiyorsa işlemi durdurun.
PT’nin bu konu için temel kuralı:
Bağlantıya güvenmeden önce kaynağı bağımsız olarak doğrulayın.
Yeni rehberleri kaçırmayın
Yeni teknoloji rehberleri ve pratik çözümler e-postanıza gelsin.